Lokale REST API
Seit September 2026 bietet Bosch/Buderus auch eine lokale REST API für die Bosch CS5800/6800i und Buderus WLW176/186i Wärmepumpen an.
Für die lokale API wird ein K40 RF WLAN-Gateway und die Gateway-Firmware 15.00.01 oder höher benötigt.
Hostname oder IP-Adresse
Zuerst braucht ihr die IP-Adresse des K40 RF Gateways in eurem heimischen WLAN.
Am einfachsten findet ihr die IP-Adresse in der Geräteliste eures Routers.
Um den Beispielcode aus der API-Vorschau auf dieser Seite zu nutzen, tragt den Hostnamen oder die IP-Adresse unter gatewayAddress ein, also beispielsweise gateway.local, K40RF-1acabc oder 192.168.1.42 - ohne https://, Port oder abschließenden Punkt.
Authentifizierung
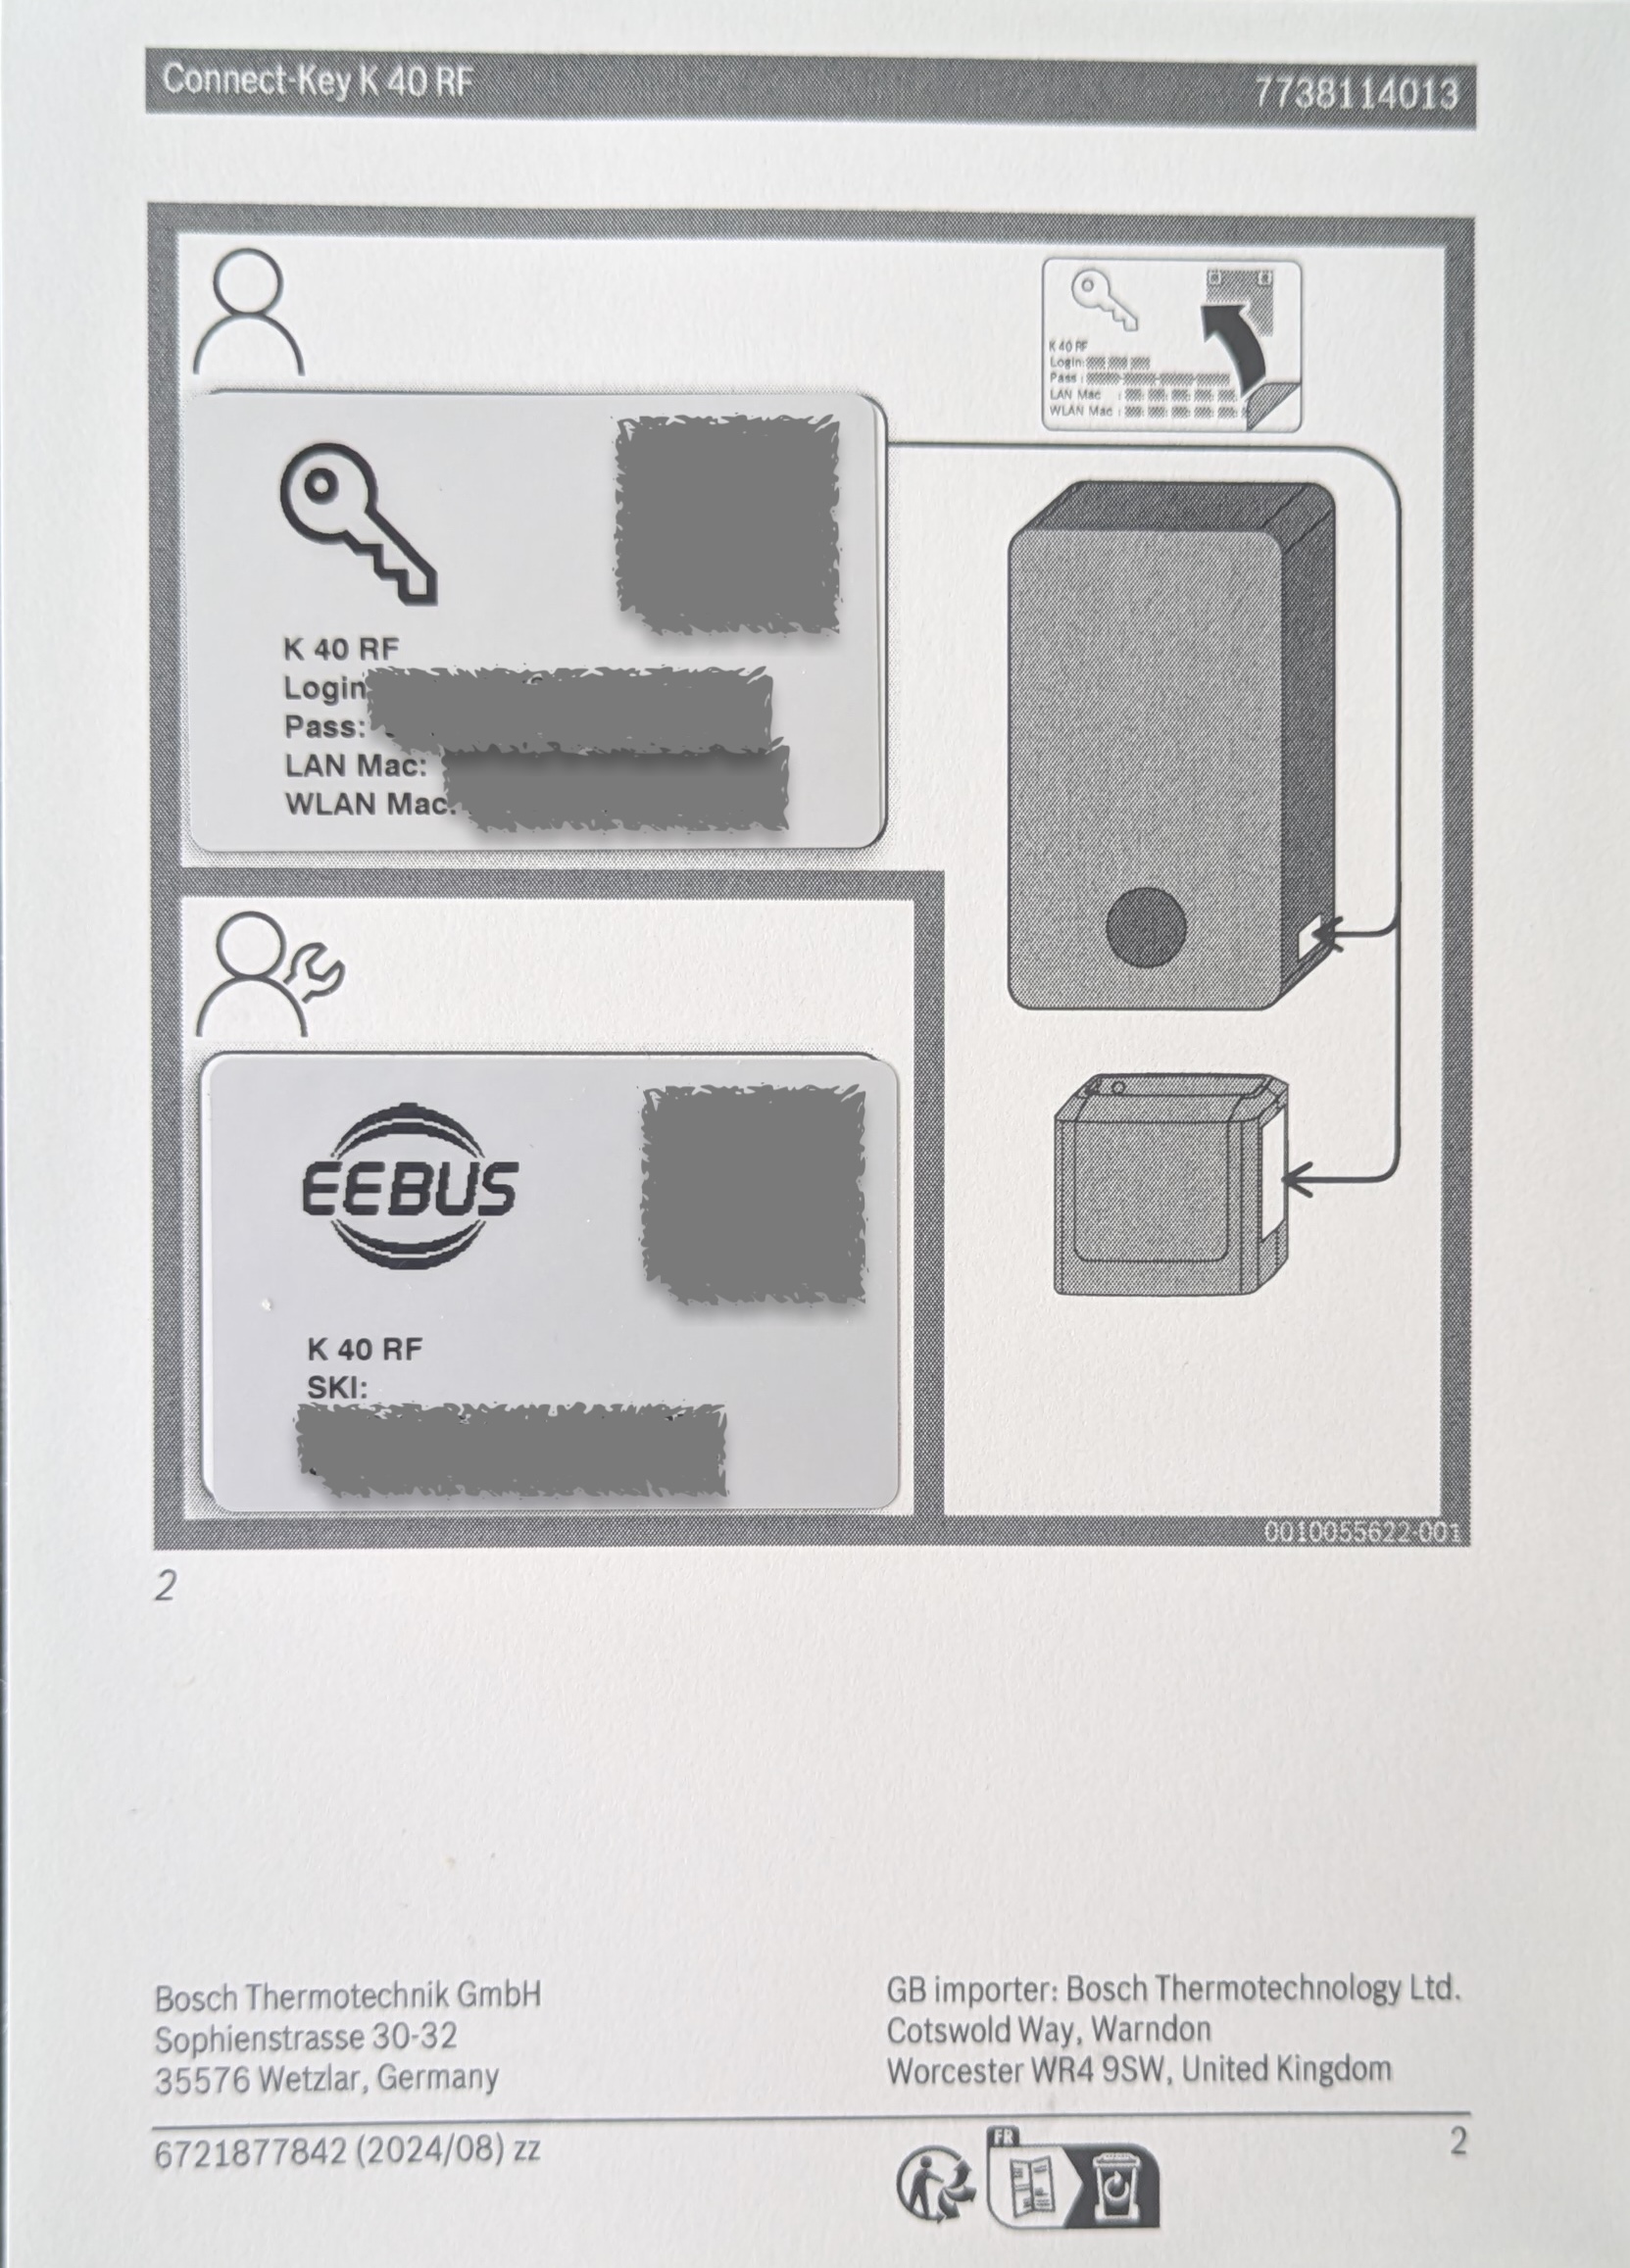
Um die lokale API nutzen zu können, muss jeder Request mit einem Access Token authentifiziert werden.
Zur Austellung des Access Tokens braucht man Login und Pass.
Diese stehen auf einem Aufkleber entweder auf der Inneneinheit eurer Wärmepumpe, auf dem eingesteckten WLAN-Gateway, vorne auf dem Quick Start Guide oder in der Packung eures WLAN-Gateways.
Falls ihr den Aufkleber nicht mehr findet, scannt den QR-Code auf dem WLAN-Gateway.
Er ist wie folgt aufgebaut:
V:1;L:<euer-login>;P:<euer-pass>;MAC:<eure-mac-addresse>;N:<modell-eures-gateways>
- Drückt am Gateway die WLAN- und Wireless-Taste gleichzeitig für eine Sekunde. Die LEDs sollten kurz blau blinken.
-
Ersetzt die Variablen
<euer-wärmepumpen-hostname>,<login-vom-aufkleber>,<pass-vom-aufkleber-ohne-bindestriche>und<ein-beliebiger-name-eures-clients>in folgendem cURL-Befehl und führt ihn dann innerhalb von fünf Minuten aus:curl \ --silent --show-error --fail-with-body \ --insecure \ --request POST "https://<euer-wärmepumpen-hostname>:9442/auth/token" \ --header "Content-Type: application/x-www-form-urlencoded" \ --data-urlencode "grant_type=password" \ --data-urlencode "username=<login-vom-aufkleber>" \ --data-urlencode "password=<pass-vom-aufkleber-ohne-bindestriche>" \ --data-urlencode "client_name=<ein-beliebiger-name-eures-clients>"
Die Antwort enthält den benötigten Wert access_token.
Gebt unten unter Auth → Token diesen Wert ein, ohne das vorangestellte Wort Bearer.
Der Token läuft nicht ab und sollte wie ein Passwort sicher aufbewahrt werden.
Bei 412 physical_proximity_unproven müsst ihr die Tastenkombination erneut drücken und die Anfrage innerhalb von fünf Minuten wiederholen.
Weitere Einzelheiten findet ihr in der offiziellen K 40 RF API-Anleitung.
API-Referenz
Hier könnt ihr die API-Dokumentation durchsuchen und cURL- oder Codebeispiele für die Endpunkte kopieren.
Öffnet einen Endpunkt und gebt unter Auth → Token euren Access Token (ohne Bearer) sowie unter Server Variables → gatewayAddress den Hostnamen oder die IP-Adresse eures K 40 RF Gateways ein.
Die Beispiele aktualisieren sich automatisch.
Direkte Browser-Anfragen bleiben wegen der CORS-Beschränkung des Gateways deaktiviert.
Token und Gateway-Adresse werden lokal in eurem Browser gespeichert.
Die cURL-Beispiele enthalten --insecure, weil das Zertifikat des Gateways keinen vertrauenswürdigen Trust-Anchor hat.
Die OpenAPI-Datei steht auch einzeln zur Verfügung.